
Stadt schaltet Website wieder online: Gefahr nach globaler Sicherheitslücke noch nicht gebannt!
Dresden - Die Website der Stadt Dresden ist nach Bekanntwerden einer globalen Sicherheitslücke wieder erreichbar. Gebannt ist die Gefahr aber noch lange nicht.
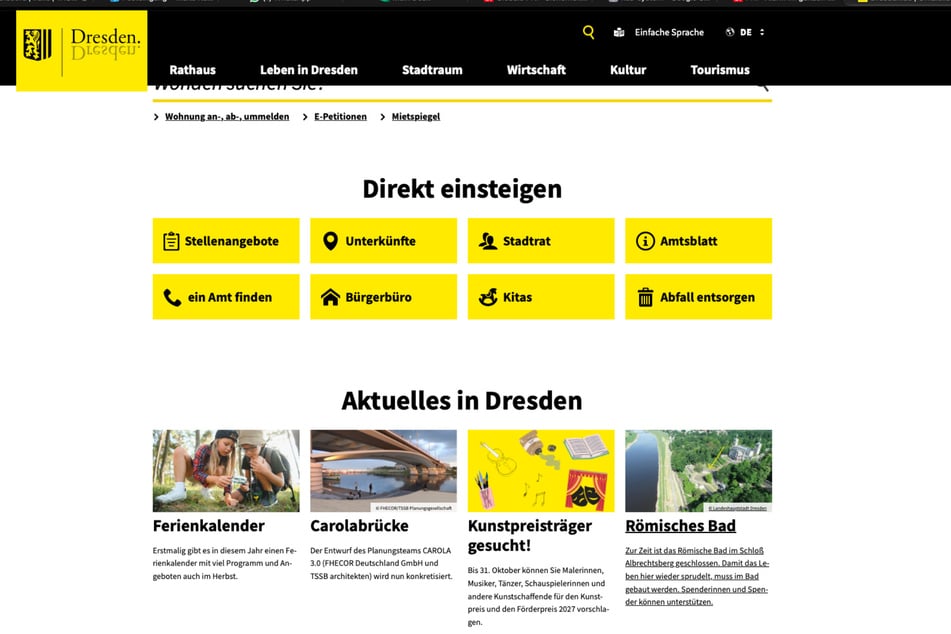
"Die Website der Landeshauptstadt Dresden, [www.dresden.de], ist wieder online", teilte die Stadt am Donnerstagnachmittag mit. Weitere abgeschaltete Online-Dienste würden derzeit noch von Experten überprüft und sollen schrittweise wieder freigeschaltet werden.
Die Internetseite wurde am Mittwochnachmittag vorsorglich vom Netz genommen, um einen Hackerangriff zu verhindern. Wohl mit Erfolg: "Hinweise auf Angriffe auf die Systeme der Landeshauptstadt Dresden gibt es bislang nicht."
Grund zur Sorge gab es aufgrund entdeckter Sicherheitslücken in der Programmiersprache PHP, auf der ein Großteil aller Websites im Netz aufgebaut sind. Bundesweit gingen deshalb auch andere Behörden offline.
Obwohl die Stadt-Seite wieder erreichbar ist, kann von einer Entwarnung noch nicht die Rede sein: "Die kritischen Schwachstellen innerhalb der Programmiersprache PHP bedrohen nach wie vor weltweit Webanwendungen", erklärte eine Sprecherin des Bundesamts für Sicherheit in der Informationstechnik (BSI) gegenüber TAG24 am Donnerstag.
Während dem BSI am ersten Tag nach der Installation eines Sicherheitsupdates noch keine Fälle von erfolgreichen Hackerangriffen bekannt seien, könne nicht ausgeschlossen werden, dass IT-Systeme "aus der regulierten Wirtschaft oder der Bundesverwaltung" nicht doch kompromittiert wurden: "Das BSI beobachtet und analysiert die Lage engmaschig."
Auch Bürger sollten vorsichtig sein.
Jeden Morgen die wichtigsten Nachrichten direkt in dein Postfach.
- Lokale Nachrichten aus Dresden & Umgebung
- Exklusive Hintergrundberichte
- Jederzeit abbestellbar
BSI warnt: PHP-Panne könnte eigenen Router betreffen
Die BSI-Sprecherin verwies dabei auf die Gefahr, dass infolge der Sicherheitslücke derzeit manipulierte Websites im Umlauf sein könnten. Deshalb sei insbesondere im "Umgang mit Downloads" und der "Weitergabe sensibler Daten" Vorsicht geboten.
Das Ausmaß der PHP-Panne gehe jedoch weit über das einfache Surfen auf Internetseiten hinaus: "Wir weisen darauf hin, dass die Verwundbarkeit, die von den Schwachstellen ausgeht, nicht nur Websites, sondern auch verschiedenste IT-Systemkomponenten wie Firewalls, Load Balancer und Netzwerkkomponenten im Allgemeinen betrifft - insbesondere dann, wenn eine auf PHP basierende Weboberfläche integriert ist."
Sogar der eigene Router im Haus könnte gefährdet sein: "Bürgerinnen und Bürger sollten als Vorsichtsmaßnahme die Webschnittstelle zu ihrem Router nicht nach außen freigeben, solange bis Klarheit besteht, ob der eigene Anbieter betroffen ist und womöglich ein Update bereitstellt. Das betrifft möglicherweise auch NAS-Systeme, die aus dem Internet erreichbar sind."
Für gewöhnlich ist die Webschnittstelle in allen üblichen Routern deaktiviert und muss zu Zwecken der Fernwartung extra aktiviert werden, damit aus dem Internet auf die Einstellungen des Geräts zugegriffen werden kann. Bei NAS-Systemen handelt es sich um Speichersysteme in den eigenen vier Wänden, auf denen alle Geräte (Handys etc.) im Heimnetzwerk zugreifen können.
Titelfoto: Bildmontage: Screenshot/www.dresden.de, Jens Büttner/dpa