
Experte warnt eindringlich: Ungeschützte Webseiten abschalten
Von Christoph Dernbach
Deutschland - Ungeschützte Webseiten müssen im Kampf gegen die schwerwiegende PHP-Lücke nach Ansicht von IT-Sicherheitsexperten sofort abgeschaltet werden.
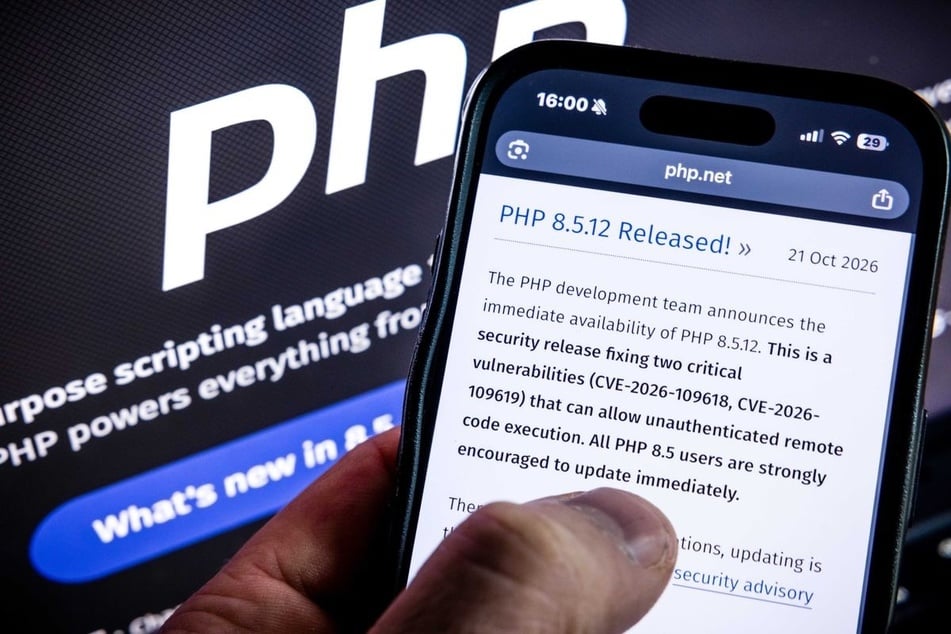
Angesichts drohender automatisierter Angriffswellen fordert der Karlsruher IT-Sicherheitsexperte Christoph Fischer ein drastisches Durchgreifen der Betreiber.
"Systeme, für die aktuell noch kein Sicherheitsupdate eingespielt werden konnte, dürfen unter keinen Umständen weiter am Netz bleiben", sagte Fischer der Deutschen Presse-Agentur. "Jede ungeschützte PHP-Anwendung ist in diesem Moment eine offene Tür für Kriminelle."
Über das reine Abschalten hinaus weist Fischer auf ein zentrales datenschutzrechtliches Problem hin: Wenn ein System über eine Schwachstelle kompromittiert wurde, sei es oft schwer zu sagen, was genau passiert sei und was abhandengekommen sei.
Gemäß der Europäischen Datenschutz-Grundverordnung (DSGVO) sei dieser Nachweis für betroffene Organisationen jedoch zwingend notwendig. Hier müsse man dringend nachbessern und eine bessere Forensik bereitstellen.
Zudem fordert Fischer, dass alle Beteiligten - vom PHP-Team über Provider und Webseiten-Betreiber bis hin zu den Behörden - für derartige IT-Katastrophen künftig fertige Notfallpläne in den Schubladen haben müssen.
Gravierende Schwachstelle
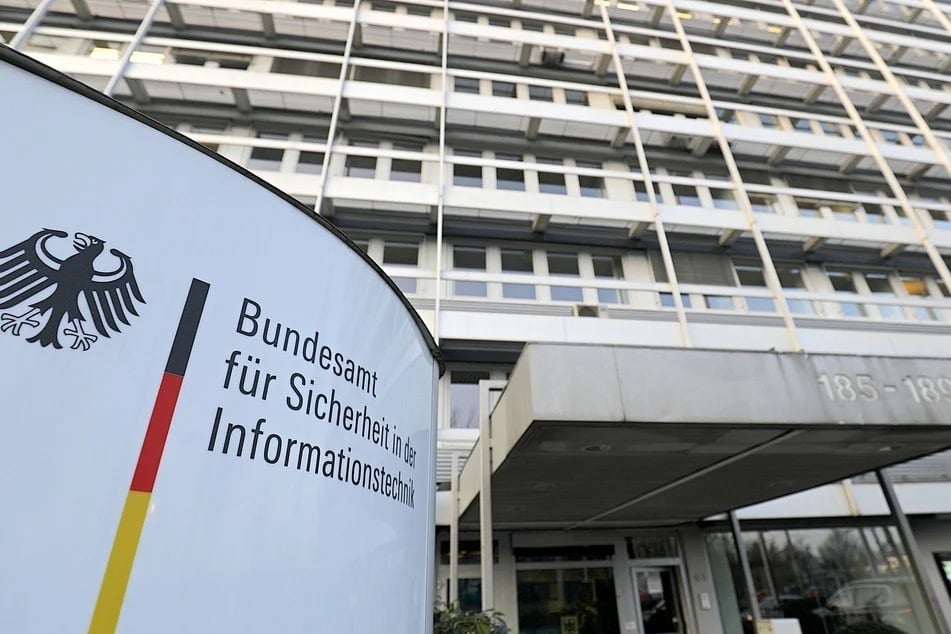
Am Mittwoch hatte unter anderem das Bundesamt für Sicherheit in der Informationstechnik (BSI) vor der gravierenden Schwachstelle mit dem Namen "PHP-Shell" gewarnt.
Bundesländer, Kommunen, Behörden, Krankenhäuser, Universitäten sowie andere öffentliche Einrichtungen, aber auch private Webseiten-Betreiber hatten daraufhin bereits ihren Internetauftritt vorsorglich vom Netz genommen.
Angreifer können die Lücke nutzen, um aus der Ferne einen fremden Code auszuführen und Server vollständig zu übernehmen.
Ob die breite Masse der Betreiber den Aufrufen von Behörden und Experten folgte und ungeschützte Systeme abgeschaltet hat, sollte sich in den nächsten Stunden zeigen. Experte Fischer geht davon aus, dass es Monate dauern wird, bis die vielen Millionen Systeme bereinigt sind.
Titelfoto: Rob Engelaar/ANP/dpa